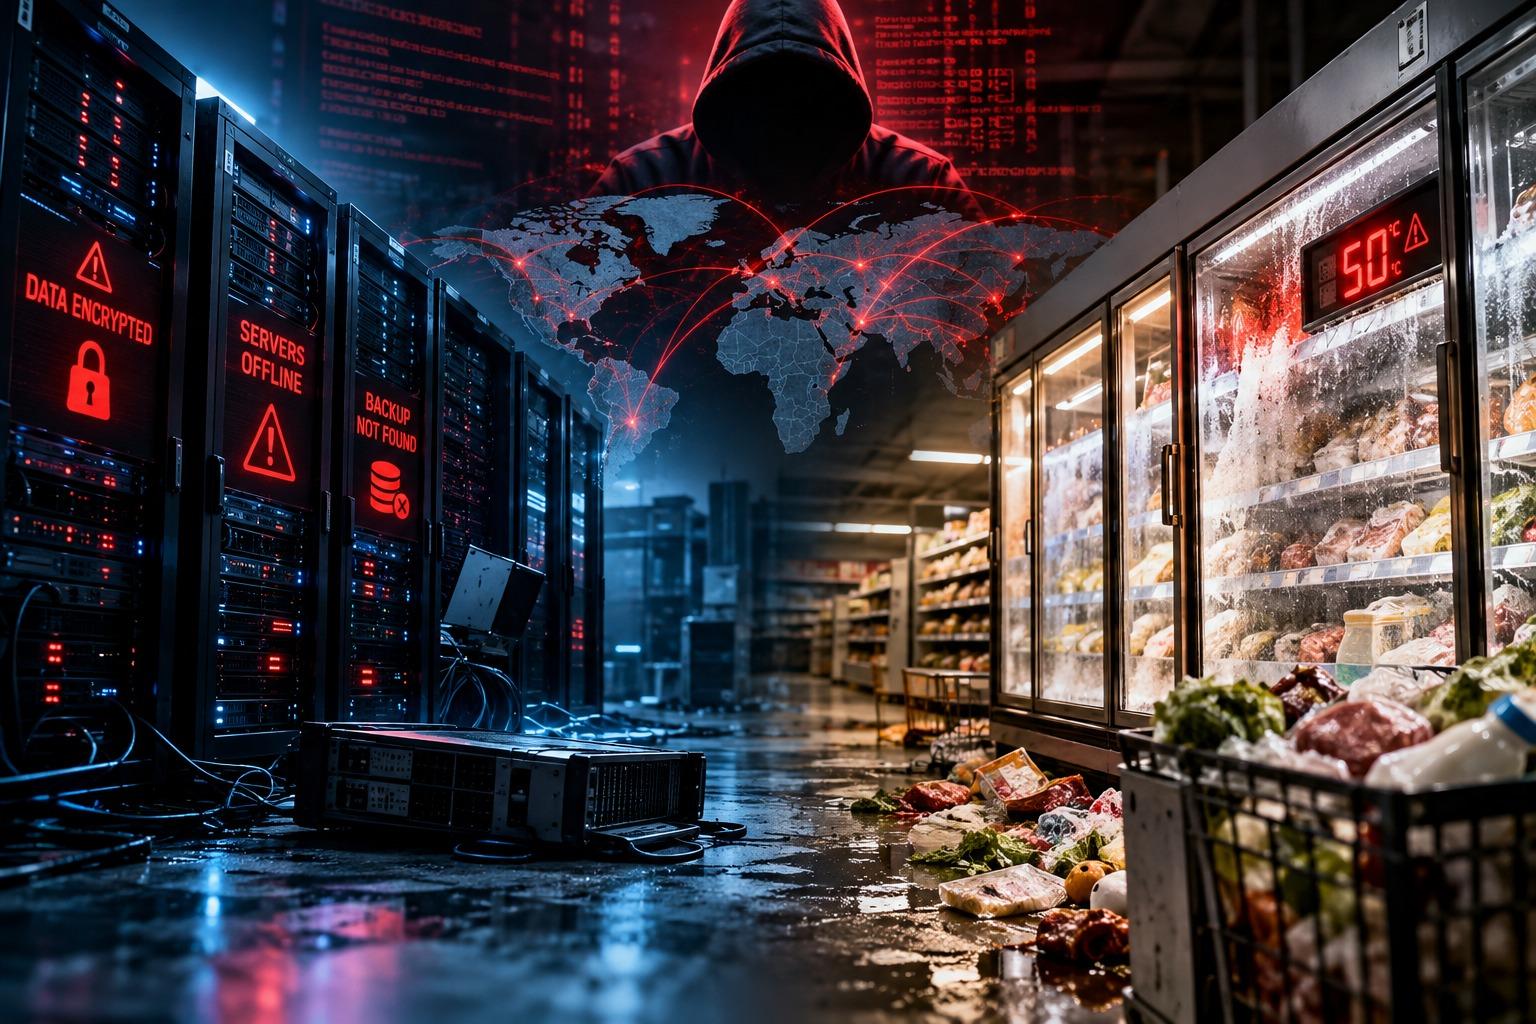
Ransomware napad na veliki japanski cloud
Početkom oktobra veliki japanski cloud provider IDC Frontier, kompanija iz SoftBank grupe, prijavio je ransomware napad na deo svoje IDCF Cloud infrastrukture.Napad je pogodio East Japan Region 1 i direktno uticao na čak 495 kompanija i lokalnih institucija koje su koristile njihove cloud servise.
Virtuelni serveri su zaustavljeni, deo njih nije mogao ponovo da se pokrene, a kompanija je zbog sprečavanja daljeg širenja napada morala da izoluje čitav deo infrastrukture.
Ali najzanimljiviji deo priče tek dolazi. Prema tvrdnjama samih napadača, tokom napada kompromitovano je:
239 hypervisora
više od 550.000 snapshotova
oko 3,6 petabajta podataka
a čitava operacija navodno je trajala samo nekoliko minuta.
Ove brojke za sada nisu zvanično potvrđene od strane IDC Frontiera i treba ih posmatrati kao tvrdnje napadača, ali čak i potvrđeni deo incidenta dovoljno govori o ozbiljnosti problema.
Da bismo razumeli razmere - jedan petabajt je milion gigabajta.
Dakle, govorimo o količini podataka koju je teško čak i vizuelizovati.
Još ozbiljnije je pitanje oporavka.
IDC Frontier je saopštio da je za deo podataka mogućnost povratka veoma ograničena i savetovao korisnicima da koriste sopstvene backup kopije.
I tu dolazimo do jedne od najvažnijih lekcija cele priče:
Snapshot nije isto što i backup.
Ako se produkcija, snapshotovi i backup nalaze unutar iste infrastrukture i pod istim administrativnim sistemom, dovoljno ozbiljan napad može pogoditi sve zajedno.
Tada imate backup samo na papiru.
A onda su hakeri počeli da "greju" frižidere
Ako priča iz Japana zvuči kao ozbiljan IT incident, ono što se nekoliko dana kasnije dogodilo u Francuskoj još bolje pokazuje koliko se digitalni i fizički svet danas prepliću.Hakeri su kompromitovali sisteme za upravljanje rashladnim uređajima u stotinama francuskih supermarketa.
Meta nisu bili računari zaposlenih. Nisu bili web sajtovi. Nisu bile ni baze kupaca. Meta su bili - frižideri i zamrzivači.
Napadači su pristupili kontrolerima koji upravljaju temperaturom i procesima odmrzavanja i promenili njihova podešavanja.
Temperature su u pojedinim objektima dostizale i oko 50°C, zbog čega su prodavnice morale da bacaju velike količine mesa, mlečnih proizvoda, zamrznute hrane i drugih kvarljivih proizvoda.
Prema dostupnim informacijama, napad je pogodio stotine prodavnica velikih trgovinskih lanaca, uključujući Carrefour, Intermarché, Monoprix i druge.
U jednom supermarketu procenjena vrednost uništene hrane bila je oko 112.000 dolara.
Odjednom cyber napad više nije pitanje:
"Da li možemo da pristupimo serveru?"
Nego:
"Koliko tona hrane moramo danas da bacimo?"
Kako je tako nešto uopšte moguće?
Problem je u uređajima koje većina ljudi nikada ne doživljava kao računare.
Industrijski kontroleri, sistemi za klimatizaciju, hladnjače, proizvodne mašine, PLC uređaji, senzori, pumpe, sistemi za kontrolu pristupa...
Sve više njih povezano je na mrežu.
A često i direktno na internet.
U slučaju francuskih supermarketa istražitelji i stručnjaci ukazuju na stare sisteme, poznate ranjivosti i uređaje koji nisu redovno ažurirani. Mnogi pogođeni sistemi koristili su tehnologiju proizvođača kao što su Danfoss, Copeland i Dixell.
I ovde dolazimo do jednog ogromnog problema savremene IT industrije.
Server možete zameniti za godinu dana. Fabriku ne možete.
Kod klasičnog IT sistema životni ciklus je relativno kratak.
Server se menja. Operativni sistem se nadograđuje. Aplikacija se prepravlja. Cloud infrastruktura se migrira.
Ali industrijski sistemi funkcionišu potpuno drugačije.
Mašina, hladnjača, proizvodna linija ili industrijski kontroler često moraju da rade 10, 15 ili čak 20 godina.
Kada danas projektujete takav sistem, praktično pokušavate da predvidite kakvi će cyber napadi postojati 2040. godine.
A to je skoro nemoguće.
Hardver možda može da traje 15 godina. Problem je što software i bezbednost stare mnogo brže. Operativni sistem prestane da dobija podršku. Biblioteka postane ranjiva. Protokol koji je nekada smatran bezbednim više nije bezbedan. Proizvođač prestane da izdaje firmware.
I onda imate mašinu vrednu nekoliko miliona evra koju nije jednostavno ugasiti i zameniti zato što je jedna njena mrežna komponenta zastarela.
"Samo instalirajte update" često nije opcija
U kancelarijskom IT svetu update je relativno jednostavna stvar.
Kod industrijskih sistema situacija je mnogo komplikovanija. Zaustavljanje sistema može značiti:
- zaustavljanje proizvodne linije
- prekid rada fabrike
- uništavanje proizvoda
- gubitak miliona evra
- ponovno sertifikovanje sistema
- proveru bezbednosti mašine
- višednevni ili višenedeljni zastoj.
Jednom.
Pa još jednom.
Pa još godinu dana.
I odjednom sistem star deset godina, napravljen u potpuno drugačijem bezbednosnom okruženju, i dalje kontroliše kritičan deo infrastrukture.
Najveća greška je ideja: "Ko bi nas napao?"
Verovatno najčešća rečenica koju čujemo kada se govori o cyber bezbednosti je:
"Zašto bi neko napao baš nas?"
Problem je što napadač često uopšte ne traži baš vas.
Automatski sistemi mogu da skeniraju milione IP adresa i traže određenu verziju software-a, otvoren port ili poznatu ranjivost.
Napadača možda uopšte ne zanima da li iza IP adrese stoji mala prodavnica u Srbiji, fabrika u Nemačkoj ili supermarket u Francuskoj.
Njega zanima samo:
Da li je sistem ranjiv?
Internet je praktično neprekidno automatizovano bojno polje na kome botovi traže nezaštićene servere, rutere, kamere, VPN uređaje, NAS sisteme, industrijske kontrolere i sve ostalo što odgovara poznatom obrascu napada.
Zato argument "mi nismo interesantni hakerima" više nema mnogo smisla.
Ne morate biti interesantni.
Dovoljno je da budete dostupni.
Cloud takođe nije magično bezbedno mesto
Još jedna opasna zabluda je:
"Sve nam je u cloudu, bezbedni smo."
Cloud rešava veliki broj problema, ali ne ukida odgovornost za backup, disaster recovery i kontinuitet poslovanja.
Cloud je i dalje samo tuđ data centar.
Ako se kompromituje administratorski sloj koji upravlja velikim brojem servera, posledice mogu biti ogromne.
Zbog toga ozbiljan backup mora da razmišlja o najgorem scenariju.
Ne samo:
"Šta ako server crkne?"
Već:
"Šta ako napadač dobije administratorski pristup celoj infrastrukturi?"
Ako napadač koji kontroliše produkciju može jednim nalogom da obriše i backup - nemate pravi backup.
IT više nije odvojen od realnog sveta
Možda je upravo ovo najveća promena koja se dogodila poslednjih desetak godina.
Nekada je cyber incident uglavnom značio problem sa računarima.
Danas software kontroliše:
struju, grejanje, klimatizaciju, proizvodnju, automobile, logistiku, medicinske uređaje, skladišta, liftove, pumpe, semafore, hladnjače i čitave fabrike.
Zbog toga loše napisan kod ili nepatchovan uređaj više ne mora da izazove samo IT problem.
Može izazvati požar.
Može pokvariti hranu.
Može zaustaviti proizvodnju.
Može blokirati gradsku infrastrukturu.
A u nekim sistemima može ugroziti i ljudske živote.
A tek ulazimo u komplikovaniji period
Na sve ovo sada dolazi još jedan problem.
Tehnologija se razvija mnogo brže nego infrastruktura.
Veštačka inteligencija ubrzava i razvoj software-a i razvoj napada.
Automatizacija omogućava skeniranje ogromnog broja sistema.
IoT uređaja je sve više.
Industrijski sistemi se sve intenzivnije povezuju sa cloud servisima.
U isto vreme razvijaju se kvantni računari koji će u budućnosti zahtevati promene dela kriptografskih sistema koje danas koristimo.
A negde u fabrici će 2040. godine verovatno i dalje raditi kontroler instaliran 2026.
I tu je pravi problem.
Ne možemo projektovati bezbednost samo za tehnologiju koju imamo danas.
Moramo projektovati sisteme pod pretpostavkom da će jednog dana nešto biti kompromitovano.
Zato dobra bezbednost nije jedan antivirus ili firewall
Cybersecurity nije proizvod koji kupite i završite posao.
To je arhitektura.
To je način na koji su mreže segmentirane.
Način na koji se čuvaju backup kopije.
Način na koji se kontroliše administratorski pristup.
Način na koji se prate anomalije.
Način na koji kompanija reaguje kada nešto krene po zlu.
I možda najvažnije - sposobnost sistema da nastavi da funkcioniše čak i kada neki njegov deo bude kompromitovan.
Pitanje zato više nije:
"Da li ćemo nekada imati cyber incident?"
Mnogo realnije pitanje je:
"Šta će se dogoditi sa našim poslovanjem kada ga budemo imali?"
Jer poslednjih nekoliko dana vrlo dobro pokazuje odgovor.
Nekome neće raditi web sajt.
Neko će izgubiti podatke.
Neko neće moći da pokrene stotine servera.
A neko će baciti tone hrane zato što je haker sa drugog kraja sveta uključio odmrzavanje frižidera.
Dobrodošli u IT industriju 2026. godine.